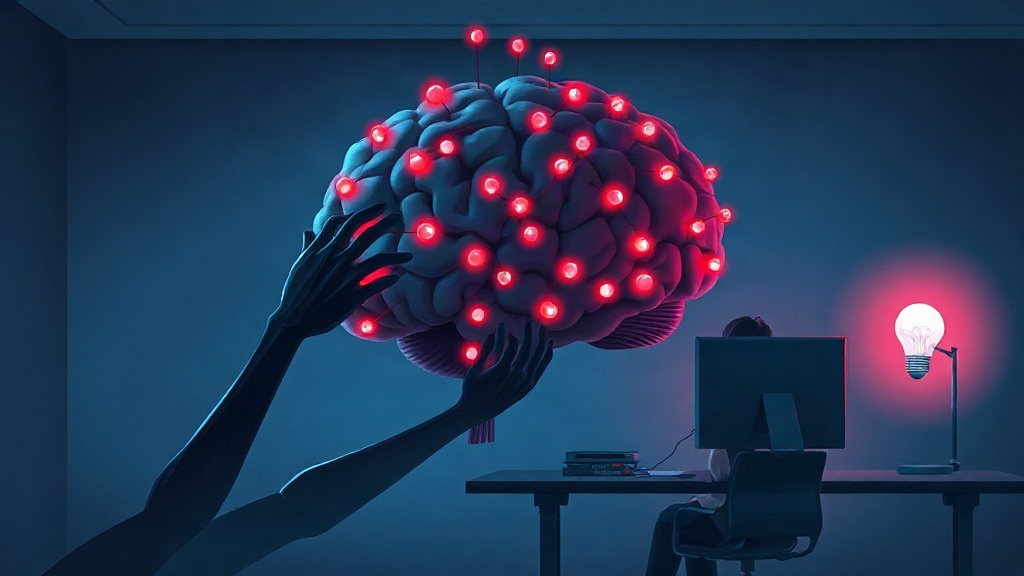
Bir e-posta gelir. Gönderen, tanıdığınız bir iş ortağınız gibi görünür. Konu satırı acil bir talebi ima eder: "Fatura ekte, hemen onaylayın." İçinizden bir an tereddüt edersiniz, ama gönderen adres tanıdıktır. Tıklarsınız. İşte o an, siber saldırganların en sevdiği an başlar. Çünkü onlar için asıl hedef, bilgisayarınızın işlemcisi değil, karar verme mekanizmanızdır.
Uzun yıllar siber güvenlik denince akla güvenlik duvarları, şifreleme ve yama yönetimi geldi. Oysa saldırganlar, teknik açıkları kapatmak için harcanan mesaiyi boşa çıkarmanın yolunu çoktan buldu: insan psikolojisini hacklemek. Sosyal mühendislik adı verilen bu yaklaşım, bilişsel önyargılarımızı ve duygusal tepkilerimizi kullanarak bizi yanlış kararlara iter. Üstelik bu yöntem, en gelişmiş güvenlik yazılımlarını bile devre dışı bırakabilir; çünkü kapıyı içeriden açan biz oluruz.
Beynin Kısa Yolları: Bilişsel Önyargılar Neden Bu Kadar Etkili?
İnsan beyni, her uyarana derinlemesine analiz yaparak yanıt vermez. Günlük hayatta hayatta kalmak için geliştirdiği kısa yolları kullanır. Bu kısa yollar, normalde hayatı kolaylaştırır; ancak saldırganlar bu mekanizmaları silah haline getirir. Örneğin, aşinalık önyargısı nedeniyle tanıdık bir isim veya logo gördüğümüzde otomatik olarak güven duyarız. Saldırganlar da sahte e-postalarda kurumsal logolar, benzer alan adları ve taklit imzalar kullanarak bu güveni istismar eder.
Bir diğer güçlü kaldıraç ise otoriteye itaat. Kendini yönetici, IT destek veya kolluk kuvveti olarak tanıtan bir saldırgan, talimatlarına uymamız için psikolojik baskı kurar. "Şifrenizi hemen sıfırlamazsanız hesabınız kapatılacak" gibi ifadeler, kaybetme korkumuzu tetikler ve düşünmeden hareket etmemize neden olur. Araştırmalar, insanların otorite figürü algıladıkları kişilere sorgusuz itaat etme eğiliminde olduğunu gösteriyor; siber saldırganlar da bu eğilimi kullanıyor.
Zaman Baskısı ve Acelecilik
Saldırganların en sık başvurduğu taktiklerden biri de yapay aciliyet yaratmaktır. "Hesabınıza yetkisiz erişim tespit edildi, 10 dakika içinde doğrulama yapmalısınız" gibi mesajlar, mantıklı düşünme yetimizi devre dışı bırakır. Zaman baskısı altında beynimiz, hızlı karar vermek için daha az kaynak ayırır ve hata yapma olasılığımız artar. Saldırganlar bu anı bekler.
Sosyal Kanıt ve Merak Duygusu
İnsanlar, belirsiz durumlarda başkalarının davranışlarını referans alır. Saldırganlar, sahte kampanyalarda "binlerce kişi bu linke tıkladı" gibi sosyal kanıtlar sunarak veya merakımızı körükleyen başlıklarla bizi tuzağa çeker. Özellikle "İşte maaşınızın yeni hali" veya "Sizi şoke eden görüntüler" gibi başlıklar, tıklama dürtümüzü harekete geçirir.
Gerçek Dünyadan Örnekler: Psikolojik Hack Nasıl İşliyor?
2020'de ünlü bir teknoloji şirketinde yaşanan olay, sosyal mühendisliğin ne kadar ileri gidebileceğini gösterdi. Saldırganlar, şirketin IT departmanından aradıklarını söyleyerek bir çalışandan çok faktörlü kimlik doğrulama kodunu paylaşmasını istedi. Çalışan, karşıdaki kişinin gerçekten IT'den olduğuna ikna oldu ve kodu verdi. Sonuç: saatler içinde kritik sistemlere erişim sağlandı. Burada teknik bir açık yoktu; sadece güven duygusu ve otoriteye itaat vardı.
Benzer şekilde, oltalama (phishing) saldırılarında saldırganlar artık kurbanın sosyal medya paylaşımlarını analiz ediyor. Yeni bir işe başlayan, tatilde olduğunu paylaşan veya bir etkinliğe katıldığını duyuran kişilere özel senaryolar yazılıyor. Bu kişiselleştirme, saldırının başarı oranını ciddi biçimde artırıyor. Çünkü beyin, kendine özel hazırlanmış bir mesaja karşı daha savunmasız kalıyor.
Duygusal Tetikleyiciler: Korku, Ödül ve Suçluluk
Saldırganlar üç temel duyguyu kullanır: korku, ödül ve suçluluk. Korku, "hesabınız askıya alınacak" tehdidiyle; ödül, "ankete katılın, hediye kazanın" vaadiyle; suçluluk ise "yardım etmezseniz zor durumda kalacağım" yakarışıyla harekete geçirilir. Bu duygular, rasyonel düşünmeyi bastırır ve savunma mekanizmalarımızı zayıflatır.
Kurumsal Dünyada Durum: Çalışanlar En Zayıf Halka mı?
Şirketler, siber güvenlik için milyonlarca dolar harcıyor; ancak saldırıların önemli bir kısmı hala çalışanların dikkatsizliği sonucu gerçekleşiyor. Bunun nedeni, çalışanların eğitimsiz olması değil, insan doğasının istismar edilmesi. Yoğun iş temposu, çok sayıda e-posta ve toplantı arasında hızlı karar verme zorunluluğu, çalışanları savunmasız bırakıyor. Saldırganlar da tam bu kaos anını kolluyor.
Bazı kurumlar, çalışanlarına düzenli olarak sahte oltalama testleri gönderiyor. Amaç, farkındalık yaratmak. Ancak bu testler bile, ceza odaklı olduğunda çalışanlarda korku yaratıp gerçek saldırıları bildirmekten alıkoyabiliyor. Daha etkili yöntem, hata yapanı suçlamak yerine olayı bir öğrenme fırsatına çevirmek. Psikolojik güvenlik iklimi, siber savunmanın görünmez kalkanıdır.
Uzaktan Çalışma ve İzolasyonun Etkisi
Pandemiyle yaygınlaşan uzaktan çalışma, sosyal mühendislik saldırıları için yeni bir zemin hazırladı. Evde yalnız çalışan bir kişi, ofisteki gibi yanındaki meslektaşına danışamıyor. "Bu e-posta normal mi?" diye soracağı biri yok. Saldırganlar, bu izolasyonu fırsat bilerek daha da ikna edici senaryolar kurguluyor. Ayrıca, ev ortamındaki güvenlik önlemlerinin daha zayıf olması, saldırının başarıya ulaşma şansını artırıyor.
Kendimizi Nasıl Koruruz? Pratik ve Psikolojik Savunma Taktikleri
Siber saldırılara karşı koymak için sadece teknik önlemler yetmez; psikolojik farkındalık da geliştirmeliyiz. İşte uygulanabilir adımlar:
- Yavaşla ve doğrula: Aciliyet hissettiğinizde durun. Gönderenin adresini, talebin tutarlılığını kontrol edin. Gerekirse başka bir kanaldan (telefon gibi) teyit alın.
- Otoriteye körü körüne itaat etmeyin: Sizi arayan kişi kendini yetkili olarak tanıtsa bile, hassas bilgi paylaşmadan önce kimliğini doğrulayın. Meşru kurumlar asla şifre veya kod istemez.
- Duygularınızı tanıyın: Korku, ödül veya suçluluk hissi uyandıran mesajlara karşı tetikte olun. Bu duygular, manipülasyonun işaretidir.
- Şüpheci olun ama paranoyak değil: Her e-postadan şüphelenmek yorucudur; ancak beklenmedik taleplere karşı temkinli yaklaşmak hayat kurtarır.
- Eğitim ve simülasyon: Kurumlar, düzenli ve cezalandırıcı olmayan farkındalık eğitimleri düzenlemeli. Çalışanlar hata yaptığında bildirmeleri teşvik edilmeli.
Unutmayın, saldırganların en büyük gücü bizim öngörülemezliğimiz değil, öngörülebilir tepkilerimizdir. Aşinalık, otorite, aciliyet ve duygusal tetikleyiciler her insanda benzer etkiler yaratır. Bu yüzden savunma, teknoloji kadar insan davranışını anlamaktan geçer.
Sıkça Sorulan Sorular
Sosyal mühendislik saldırıları neden bu kadar başarılı?
Çünkü insan beyninin doğal çalışma prensiplerini hedefler. Bilişsel önyargılar, duygusal tepkiler ve sosyal normlar, saldırganların kullandığı en güçlü araçlardır. Teknik güvenlik önlemleri bu tür saldırıları tespit etmekte zorlanır; çünkü saldırı, meşru bir işlem gibi görünür.
Kendimi oltalama saldırılarından nasıl koruyabilirim?
Her şeyden önce şüpheci olun. Beklenmedik bir e-posta veya mesaj aldığınızda, gönderenin gerçek adresini kontrol edin, linklere tıklamadan önce üzerine gelerek hedefi görün. Asla e-posta yoluyla şifre, kredi kartı bilgisi veya kimlik doğrulama kodu paylaşmayın. Şüphelendiğinizde, kurumun resmi iletişim kanallarından doğrulama yapın.
Şirketler çalışanlarını bu tür saldırılara karşı nasıl eğitmeli?
Eğitimler korku değil, farkındalık odaklı olmalı. Düzenli aralıklarla gerçekçi simülasyonlar yapılmalı, ancak hata yapan çalışanlar cezalandırılmamalı. Aksine, hataların paylaşılması ve öğrenilmesi teşvik edilmeli. Ayrıca, siber güvenlik ekibi ile diğer departmanlar arasında açık iletişim kanalları kurulmalı.
Uzaktan çalışırken siber güvenliğimi nasıl artırabilirim?
Ev ağınızı güçlü bir şifreyle koruyun, mümkünse VPN kullanın. İş cihazlarını kişisel cihazlardan ayrı tutun. Şüpheli e-postaları açmadan önce iki kez düşünün. Ayrıca, düzenli olarak yazılım güncellemelerini yapın ve çok faktörlü kimlik doğrulamayı etkinleştirin.